- octubre 22, 2026
- 0 Comments
- By Manuel Morales

Javier López
La Inteligencia Artificial está entrando en las organizaciones más rápido de lo que muchas empresas son capaces de controlar. Herramientas generativas, asistentes corporativos, automatización documental, modelos predictivos y plataformas basadas en IA empiezan a formar parte de procesos internos críticos sin que exista siempre una visión clara sobre su impacto operativo, regulatorio o tecnológico.
En muchos casos, las organizaciones ya utilizan IA sin disponer de inventarios completos, evaluaciones de riesgo, controles de seguridad o mecanismos de supervisión adecuados. Esto provoca un problema cada vez más frecuente: empresas que han incorporado IA en múltiples áreas, pero que no saben exactamente qué sistemas utilizan, qué datos procesan, qué dependencias tecnológicas existen o qué riesgos regulatorios podrían estar asumiendo.
En este contexto, la Due Diligence de IA se convierte en una capacidad estratégica.
La Due Diligence de IA no consiste únicamente en revisar herramientas tecnológicas. Su objetivo es analizar de forma estructurada cómo se está utilizando la IA dentro de la organización, qué riesgos introduce, qué controles existen y qué nivel de madurez tiene el modelo de gobierno asociado.
Este análisis permite detectar vulnerabilidades antes de que se conviertan en incidentes operativos, regulatorios o reputacionales.
Qué es una Due Diligence de IA
Una Due Diligence de IA es un proceso de evaluación integral orientado a identificar, analizar y validar los riesgos, controles, dependencias y capacidades asociados al uso de Inteligencia Artificial dentro de una organización.
Su alcance puede incluir:
- Sistemas de IA desarrollados internamente.
- Herramientas generativas utilizadas por empleados.
- Plataformas SaaS con capacidades IA.
- Automatizaciones basadas en modelos predictivos.
- Integraciones con terceros.
- Modelos entrenados sobre datos corporativos.
- Sistemas de análisis automatizado.
- Soluciones IA utilizadas en procesos críticos.
La finalidad es determinar:
- Qué IA existe realmente en la organización.
- Qué riesgos genera.
- Qué datos utiliza.
- Qué controles existen.
- Qué nivel de cumplimiento se mantiene.
- Qué dependencias tecnológicas existen.
- Qué impacto tendría un fallo o incidente.
- Qué grado de trazabilidad y supervisión existe.
La Due Diligence de IA debe entenderse como un ejercicio de gobierno corporativo y gestión del riesgo tecnológico.
Por qué la Due Diligence de IA es cada vez más necesaria
La IA introduce una capa de complejidad distinta a la de otras tecnologías empresariales tradicionales.
Muchos sistemas IA operan sobre grandes volúmenes de datos, automatizan procesos, generan contenido o intervienen en decisiones empresariales. Además, en numerosos casos, estas capacidades se incorporan mediante herramientas externas sobre las que la organización tiene visibilidad limitada.
Esto genera riesgos relacionados con:
- Seguridad de la información.
- Privacidad y protección de datos.
- Trazabilidad.
- Dependencia tecnológica.
- Cumplimiento normativo.
- Sesgos algorítmicos.
- Falta de supervisión humana.
- Exposición de información sensible.
- Errores operativos.
- Riesgos reputacionales.
La situación se vuelve especialmente crítica cuando la IA se utiliza en procesos con impacto directo sobre clientes, empleados, operaciones o decisiones estratégicas.
Además, el desarrollo regulatorio asociado a IA está aumentando rápidamente. El AI Act europeo introduce obligaciones específicas para determinados sistemas de IA basadas en niveles de riesgo. (digital-strategy.ec.europa.eu) Paralelamente, estándares como ISO/IEC 42001 establecen requisitos para implantar sistemas de gestión de IA dentro de las organizaciones. (iso.org)
En este escenario, la Due Diligence de IA deja de ser una revisión opcional y pasa a convertirse en una necesidad estratégica de control y cumplimiento.
Cuándo debe realizarse una Due Diligence de IA
Aunque muchas organizaciones asocian la Due Diligence a procesos de adquisición o inversión, en IA su aplicación es mucho más amplia.
Resulta especialmente recomendable en situaciones como:
- Implantación de nuevas soluciones IA.
- Integración de plataformas generativas.
- Automatización de procesos críticos.
- Uso de IA sobre datos sensibles.
- Procesos de fusión o adquisición.
- Contratación de proveedores tecnológicos.
- Auditorías de compliance.
- Evaluaciones de ciberseguridad.
- Programas de gobierno IA.
- Adaptación a AI Act o ISO/IEC 42001.
También es relevante para organizaciones que sospechan que diferentes departamentos están utilizando IA sin control centralizado.
El principal problema: muchas empresas no saben realmente qué IA utilizan
Uno de los hallazgos más frecuentes en procesos de Due Diligence de IA es la existencia de herramientas utilizadas sin supervisión corporativa.
Equipos de marketing, desarrollo, soporte, operaciones o recursos humanos pueden adoptar soluciones IA directamente sin pasar por procesos formales de evaluación tecnológica, seguridad o compliance.
Esto provoca:
- Shadow AI.
- Procesamiento no controlado de información.
- Dependencia de herramientas externas.
- Riesgos regulatorios.
- Ausencia de trazabilidad.
- Uso de datos sensibles en plataformas no autorizadas.
Por ello, el primer objetivo de una Due Diligence no suele ser evaluar modelos complejos, sino obtener visibilidad real sobre el ecosistema IA de la organización.
Fase 1: inventario de sistemas y casos de uso de IA
El punto de partida debe ser siempre el inventario.
La organización necesita identificar:
- Herramientas IA utilizadas.
- Áreas responsables.
- Usuarios implicados.
- Finalidad de uso.
- Datos procesados.
- Proveedores asociados.
- Integraciones existentes.
- Nivel de automatización.
- Dependencia operativa.
Este inventario debe incluir tanto soluciones oficiales como herramientas utilizadas informalmente.
Mapa corporativo de sistemas y usos de IA.
El visual debería dividirse en cinco capas:
1. Herramientas generativas
- Chatbots
- Asistentes IA
- Generación documental
2. Automatización operativa
- Workflows automáticos
- IA aplicada a soporte
- Automatización de procesos
3. Sistemas analíticos
- Modelos predictivos
- IA para análisis de datos
- Sistemas de recomendación
4. Integraciones externas
- APIs IA
- Plataformas SaaS
- Servicios cloud IA
5. Gobierno y control
- Seguridad
- Compliance
- Supervisión humana
- Gestión de riesgos
Este visual ayuda a representar que la IA suele estar distribuida en múltiples capas de la organización.
Fase 2: clasificación y evaluación de riesgos
Una vez identificado el ecosistema IA, debe iniciarse la evaluación de riesgos.
No todos los sistemas presentan el mismo nivel de criticidad. La clasificación debe considerar:
- Tipo de datos utilizados.
- Impacto sobre clientes o empleados.
- Nivel de automatización.
- Dependencia del sistema.
- Posibilidad de error.
- Capacidad de supervisión humana.
- Riesgos regulatorios.
- Exposición pública.
- Integración con sistemas críticos.
- Dependencia de terceros.
A partir de esta evaluación, los sistemas pueden clasificarse como:
- Bajo riesgo.
- Riesgo medio.
- Alto riesgo.
- Riesgo crítico.
Los sistemas críticos deben requerir mayores controles y supervisión continua.
Matriz de riesgos IA
Riesgo identificado |
Impacto potencial |
Nivel de criticidad |
Control recomendado |
|---|---|---|---|
Exposición de datos sensibles |
Fuga de información |
alto |
Restricción de uso y cifrado |
Dependencia de proveedor externo |
Interrupción operativa |
Medio |
Evaluación contractual y continuidad |
Falta de supervisión humana |
Decisiones incorrectas |
Alto |
Validación manual obligatoria |
Uso de IA no autorizada |
Riesgo regulatorio |
Medio |
Inventario y políticas de uso |
Inventario y políticas de uso |
Impacto reputacional |
Alto |
Revisión y pruebas periódicas |
Falta de trazabilidad |
Imposibilidad de auditoría |
Alto |
Logs y monitorización |
Integraciones inseguras |
Riesgo ciberseguridad |
Crítico |
Revisión técnica y segmentación |
Uso de datos personales |
Incumplimiento RGPD |
Alto |
Evaluación legal y minimización |
Fase 3: revisión de seguridad y protección de datos
La IA debe evaluarse también desde una perspectiva de seguridad de la información.
Esto implica revisar:
- Gestión de accesos.
- Segmentación de permisos.
- Uso de autenticación.
- Trazabilidad de actividad.
- Logs y monitorización.
- Protección de APIs.
- Integraciones con terceros.
- Cifrado de datos.
- Gestión de incidentes.
- Retención de información.
Además, es imprescindible revisar qué datos se utilizan y cómo se procesan.
Muchas herramientas generativas pueden almacenar prompts, reutilizar datos o transferir información a infraestructuras externas.
La organización debe conocer:
- Qué datos introduce.
- Dónde se almacenan.
- Qué terceros acceden.
- Si se utilizan para entrenamiento.
- Qué garantías contractuales existen.
Fase 4: análisis de gobierno y cumplimiento
Uno de los aspectos más importantes de una Due Diligence de IA es determinar si existe un modelo real de gobierno.
La evaluación debe analizar:
- Existencia de políticas IA.
- Roles y responsabilidades.
- Procesos de aprobación.
- Supervisión humana.
- Inventario actualizado.
- Gestión de riesgos.
- Procedimientos de auditoría.
- Formación interna.
- Gestión de proveedores.
- Integración con compliance.
También debe evaluarse el alineamiento con marcos como:
- AI Act.
- RGPD.
- ISO/IEC 42001.
- ISO 27001.
- ENS.
- Normativas sectoriales específicas.
Fase 5: evaluación de proveedores y terceros
Muchas organizaciones utilizan IA mediante proveedores externos.
Esto obliga a revisar:
- Condiciones de tratamiento de datos.
- Ubicación geográfica.
- Dependencias tecnológicas.
- Certificaciones de seguridad.
- Capacidad de auditoría.
- Gestión de incidentes.
- Subprocesadores implicados.
- Riesgos de continuidad.
La Due Diligence debe determinar si la organización mantiene control suficiente sobre los servicios utilizados.
Fase 6: evaluación operativa y de supervisión
La IA debe evaluarse también desde una perspectiva operativa.
Es importante analizar:
- Cómo se validan resultados.
- Qué procesos dependen de IA.
- Qué ocurre ante errores.
- Qué mecanismos de escalado existen.
- Qué revisiones manuales se realizan.
- Cómo se detectan desviaciones.
- Qué indicadores se monitorizan.
La ausencia de supervisión es uno de los principales factores de riesgo.
Indicadores clave en una Due Diligence de IA
Algunos KPIs útiles son:
- Número de sistemas IA identificados.
- Porcentaje de herramientas no autorizadas detectadas.
- Casos de uso clasificados por riesgo.
- Número de proveedores evaluados.
- Sistemas con supervisión humana definida.
- Incidentes asociados a IA.
- Herramientas con trazabilidad disponible.
- Riesgos críticos abiertos.
- Nivel de cumplimiento regulatorio.
- Nivel de madurez del gobierno IA.
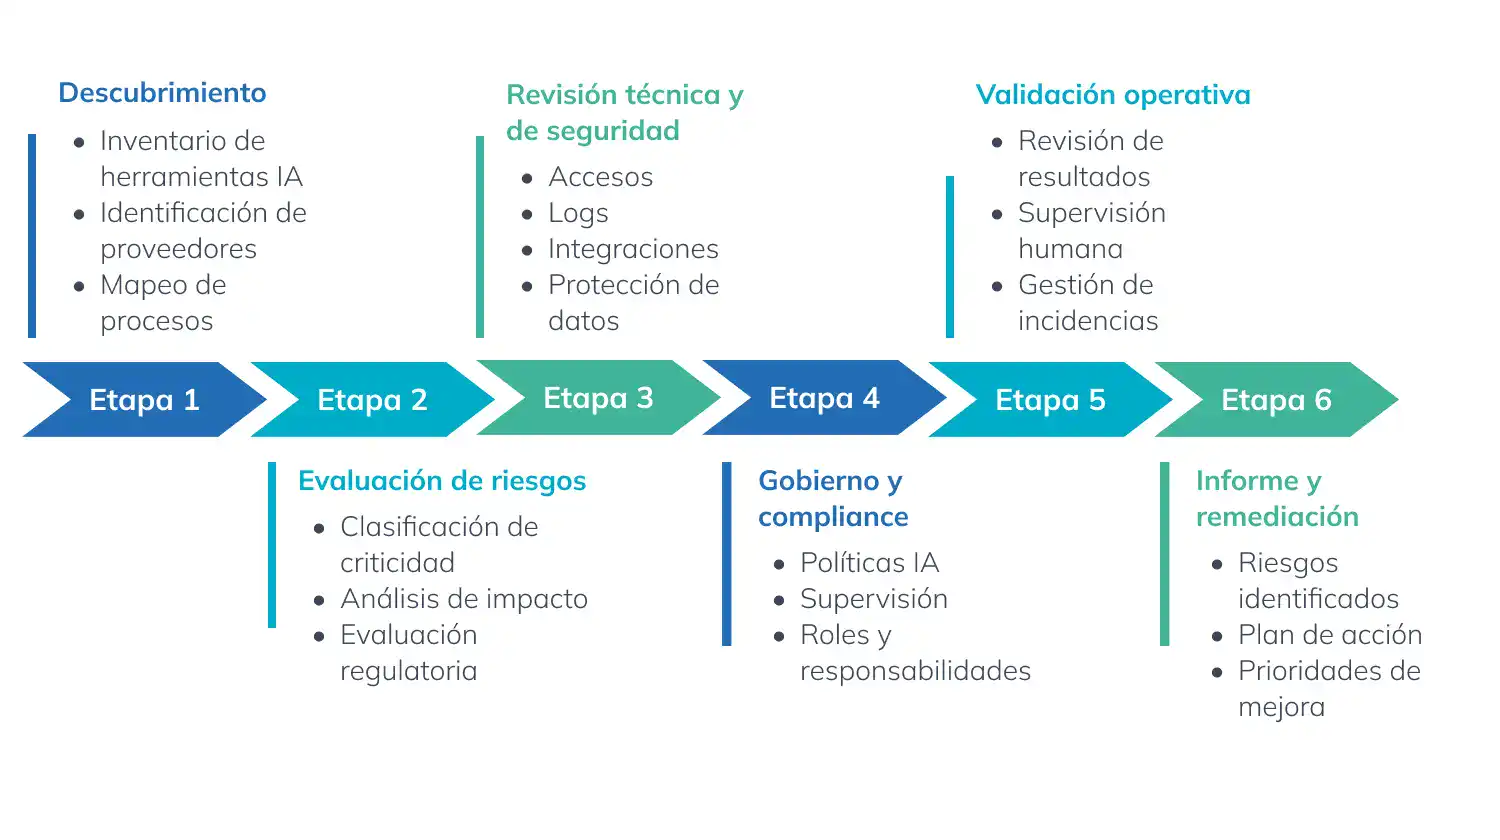
Fases de una Due Diligence de IA empresarial
Errores habituales en una Due Diligence de IA
Uno de los errores más frecuentes es limitar el análisis a aspectos puramente técnicos.
La IA debe evaluarse desde una perspectiva integral: negocio, seguridad, regulación, operación y gobierno.
También es habitual no considerar herramientas utilizadas informalmente por empleados. Esto deja fuera gran parte del riesgo real.
Otro problema frecuente es centrarse únicamente en el proveedor y no en el uso concreto que la organización hace de la IA.
Finalmente, muchas empresas realizan revisiones puntuales sin implantar mecanismos continuos de monitorización.
La IA evoluciona constantemente. La Due Diligence debe formar parte de un modelo recurrente de control.
Conclusión
La IA está transformando el entorno empresarial más rápido de lo que muchas organizaciones son capaces de gobernar.
La Due Diligence de IA permite recuperar visibilidad y control sobre un ecosistema tecnológico cada vez más complejo.
No se trata únicamente de revisar herramientas. Se trata de entender cómo la IA afecta a seguridad, compliance, datos, operación, proveedores y gobierno corporativo.
Las organizaciones que consigan implantar procesos estructurados de evaluación y supervisión estarán mejor preparadas para escalar el uso de IA de forma segura y sostenible.
La IA no puede gestionarse como una tecnología aislada. Debe formar parte del modelo corporativo de riesgo, control y cumplimiento.