- septiembre 24, 2026
- 0 Comments
- By Elena

Miguel Ángel Tomé
Introducción
La adopción de DevOps ha acelerado la forma en que las organizaciones desarrollan, prueban y despliegan software. Los ciclos largos y manuales han dado paso a pipelines CI/CD, automatización y despliegues más frecuentes.
Sin embargo, desplegar más rápido también exige más control. Cada release puede incorporar cambios en código, infraestructura, dependencias, contenedores o configuración. Si estos cambios no se gestionan correctamente, pueden provocar errores en producción, vulnerabilidades, interrupciones del servicio o pérdida de trazabilidad.
Por ello, la gestión de releases en DevOps debe entenderse como un proceso continuo de validación, seguridad y monitorización. Su objetivo es permitir despliegues frecuentes, pero también estables, medibles y reversibles.
Qué implica la gestión de releases en DevOps
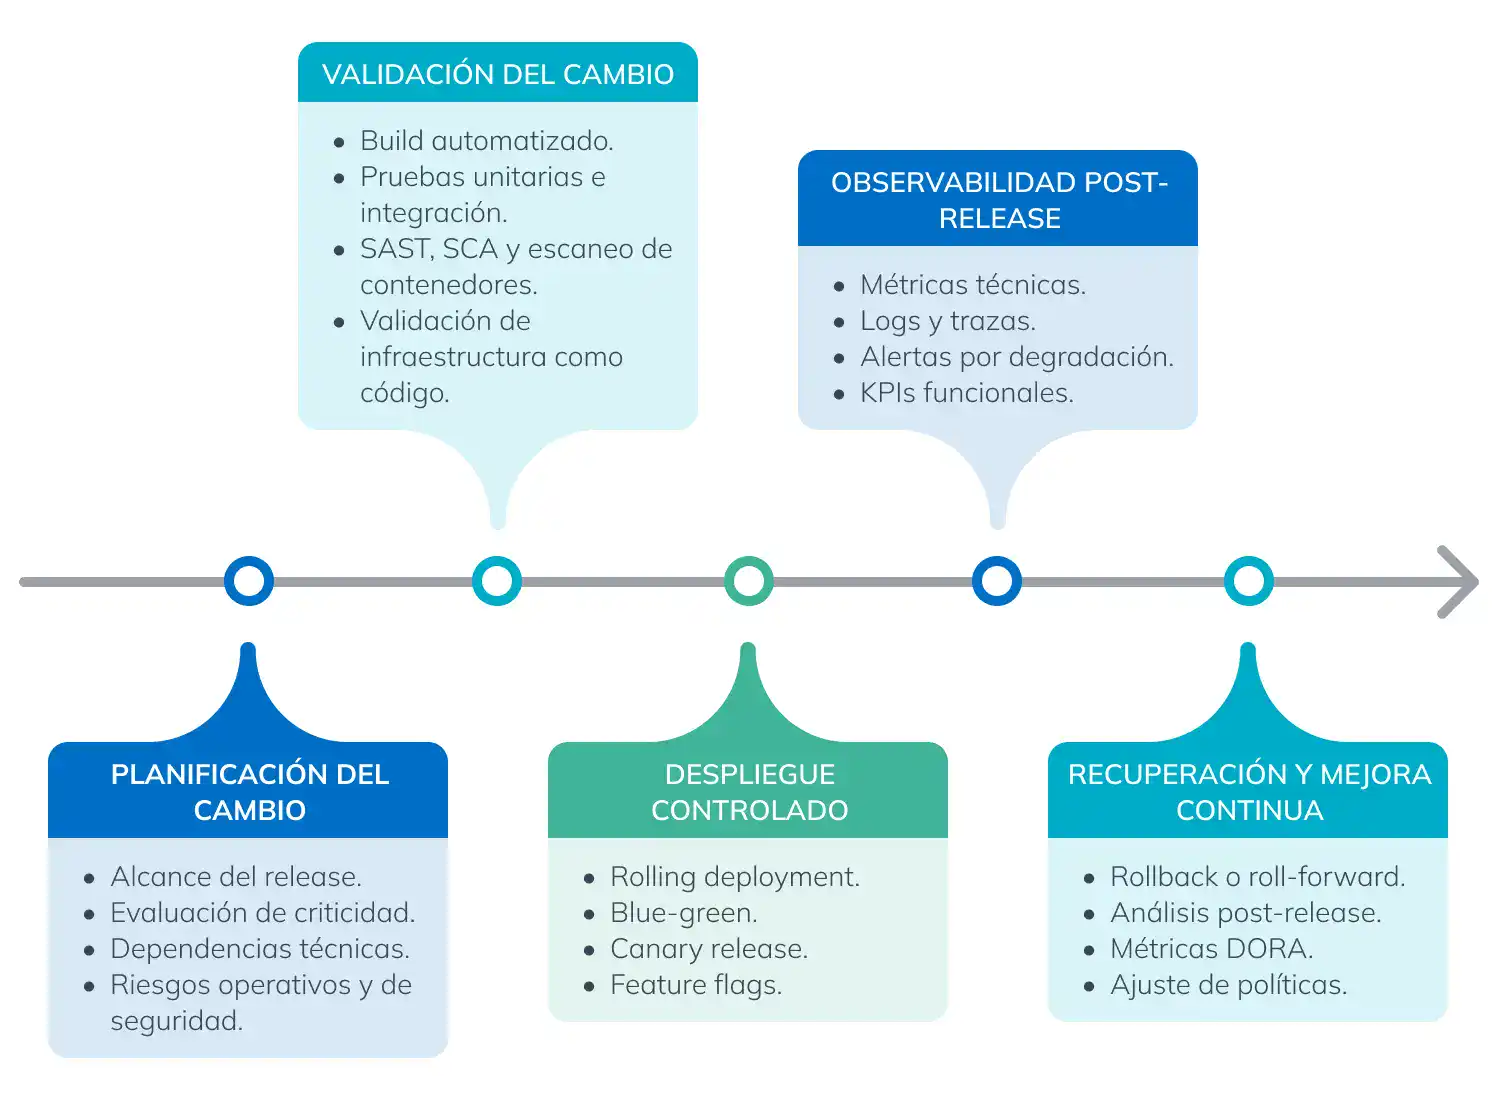
La gestión de releases en entornos DevOps engloba todas las prácticas necesarias para planificar, validar, desplegar, monitorizar y, si es necesario, revertir cambios de software.
En un modelo tradicional, el release suele estar asociado a una entrega puntual y altamente planificada. En DevOps, en cambio, el release forma parte de un flujo continuo. Esto exige que los controles estén integrados dentro del propio pipeline CI/CD y no dependan únicamente de revisiones manuales al final del ciclo.
Una release bien gestionada debe responder a cuestiones clave:
- Qué cambio se está desplegando.
- Qué versión o artefacto llega a producción.
- Qué pruebas ha superado.
- Qué riesgos técnicos o de seguridad introduce.
- Qué impacto puede tener en el servicio.
- Cómo se monitoriza su comportamiento.
- Cómo se revierte si aparece un fallo.
Cuando estas respuestas no están claras, el despliegue continuo puede convertirse en una fuente de incertidumbre. Por el contrario, cuando existe trazabilidad y automatización, la organización puede aumentar la frecuencia de entrega sin comprometer la estabilidad.
Principales riesgos en despliegues continuos
Los despliegues continuos reducen tiempos de entrega, pero también amplifican determinados riesgos si no se acompañan de una estrategia adecuada.
Uno de los riesgos más habituales es introducir cambios insuficientemente validados. Si las pruebas no están automatizadas o no cubren escenarios críticos, una modificación aparentemente menor puede generar incidencias en producción.
Otro riesgo relevante es la falta de trazabilidad. Cuando no se puede vincular un incidente con un commit, una versión, una dependencia o una configuración concreta, el diagnóstico se vuelve más lento y la recuperación más compleja.
También es frecuente encontrar inconsistencias entre entornos. Si desarrollo, preproducción y producción no están alineados, una release puede superar las pruebas previas y fallar al llegar al entorno real.
Desde una perspectiva DevSecOps, el riesgo aumenta cuando la seguridad no está integrada en el pipeline. Dependencias vulnerables, imágenes de contenedor inseguras, secretos expuestos o configuraciones cloud incorrectas pueden llegar a producción si no existen controles automatizados.
El pipeline CI/CD como eje de control
En DevOps, el pipeline CI/CD es el eje central de la gestión de releases. No debe limitarse a compilar código y desplegarlo, sino que debe actuar como una cadena de validación técnica, funcional y de seguridad.
Un pipeline maduro debería incluir:
- Compilación automatizada.
- Pruebas unitarias y de integración.
- Análisis de calidad de código.
- Análisis estático de seguridad.
- Revisión de dependencias.
- Escaneo de imágenes de contenedor.
- Validación de infraestructura como código.
- Pruebas funcionales y de regresión.
- Despliegue automatizado.
- Monitorización posterior al despliegue.
Cada fase debe aportar evidencias objetivas. Si una prueba crítica falla, si se detecta una vulnerabilidad grave o si una política de seguridad no se cumple, la release debería detenerse automáticamente.
Este enfoque permite sustituir controles manuales poco escalables por validaciones automatizadas, repetibles y auditables. La gobernanza no desaparece, sino que se integra dentro del propio flujo de entrega.
Estrategias de despliegue para reducir riesgos
No todos los cambios tienen el mismo nivel de criticidad. Por ello, la estrategia de despliegue debe adaptarse al riesgo de cada release.
Rolling deployment
El despliegue rolling actualiza progresivamente las instancias de una aplicación. Es habitual en entornos Kubernetes y permite desplegar sin interrumpir completamente el servicio. Resulta adecuado para cambios de bajo o medio riesgo, siempre que las versiones antiguas y nuevas puedan convivir temporalmente.
Blue-green deployment
El modelo blue-green utiliza dos entornos equivalentes: uno activo y otro preparado con la nueva versión. Cuando la nueva versión está validada, el tráfico se redirige hacia ella. Si se detecta un problema, es posible volver al entorno anterior con rapidez.
Esta estrategia reduce el tiempo de indisponibilidad, aunque requiere mayor capacidad de infraestructura y una gestión cuidadosa de datos y dependencias.
Canary release
El despliegue canary libera la nueva versión a un grupo reducido de usuarios o a un porcentaje limitado del tráfico. Si las métricas son correctas, el despliegue se amplía progresivamente.
Es una estrategia especialmente útil para cambios críticos, funcionalidades sensibles o servicios con alto impacto en negocio.
Feature flags
Las feature flags permiten separar el despliegue técnico de la activación funcional. El código puede estar en producción sin que la funcionalidad esté visible para todos los usuarios.
Esto facilita activaciones progresivas, pruebas controladas y desactivación rápida de funcionalidades sin necesidad de redesplegar.
DevSecOps en la gestión de releases
La seguridad debe formar parte del proceso de release desde las primeras fases. En un modelo DevSecOps, los controles de seguridad se integran directamente en el pipeline para detectar riesgos antes de que lleguen a producción.
Algunos controles recomendados son:
- SAST para analizar vulnerabilidades en el código.
- SCA para revisar dependencias de terceros.
- Escaneo de contenedores.
- Detección de secretos expuestos.
- Validación de infraestructura como código.
- Revisión de permisos y configuraciones cloud.
- Análisis DAST en entornos desplegados.
- Generación de SBOM para inventariar componentes.
Además, es fundamental proteger el propio pipeline CI/CD. Estas herramientas suelen tener acceso a repositorios, credenciales, entornos cloud y registros de contenedores. Un pipeline comprometido puede convertirse en una vía directa hacia producción.
Por ello, la seguridad del release no solo afecta al código desplegado, sino también a la cadena de suministro de software completa.
Observabilidad post-release
Una release no termina cuando el despliegue se completa. Termina cuando se confirma que la nueva versión funciona correctamente en producción.
La observabilidad permite detectar degradaciones, errores o comportamientos anómalos después del despliegue. Para ello, es necesario contar con métricas, logs, trazas y alertas alineadas con el servicio.
Entre las métricas más relevantes se encuentran:
- Tasa de errores.
- Latencia.
- Disponibilidad.
- Uso de CPU y memoria.
- Errores por endpoint.
- Fallos de autenticación.
- Saturación de recursos.
- Métricas funcionales o de negocio.
En despliegues progresivos, estas métricas permiten decidir si una release puede continuar avanzando o debe detenerse. Por ejemplo, si durante un canary aumenta la tasa de errores o se degrada la latencia, el despliegue puede pausarse antes de afectar a todos los usuarios.
La observabilidad convierte el release en un proceso medible, no en una acción puntual.
Métricas para evaluar la madurez del proceso
Para mejorar la gestión de releases es necesario medir. Las métricas DORA son una referencia habitual en entornos DevOps, ya que permiten evaluar tanto la velocidad como la estabilidad del proceso de entrega.
Las principales métricas son:
- Frecuencia de despliegue.
- Lead time de cambios.
- Tasa de fallos por cambio.
- Tiempo medio de recuperación.
Estas métricas ayudan a identificar si la organización está entregando software de forma eficiente y segura. Una alta frecuencia de despliegue con una elevada tasa de fallos puede indicar falta de control. Una baja frecuencia puede reflejar procesos demasiado manuales o ausencia de confianza en el pipeline.
También conviene incorporar métricas DevSecOps, como:
- Vulnerabilidades críticas detectadas antes de producción.
- Tiempo medio de remediación.
- Porcentaje de artefactos escaneados.
- Releases bloqueadas por incumplimiento de políticas.
- Número de secretos detectados en repositorios.
- Cobertura de controles de seguridad en pipeline.
La combinación de métricas de entrega, estabilidad y seguridad permite obtener una visión más completa de la madurez del release management.
Gobernanza sin frenar la entrega
Una gestión eficaz de releases debe equilibrar agilidad y control. El objetivo es aplicar el nivel adecuado de validación en función del riesgo.
Para ello, es recomendable clasificar los cambios según su criticidad. Un ajuste menor en una interfaz interna no requiere el mismo proceso que una modificación en autenticación, pagos, permisos cloud o bases de datos.
Una política de gobernanza madura debería definir:
- Tipos de cambio.
- Criterios de aprobación.
- Controles mínimos por entorno.
- Evidencias necesarias para producción.
- Responsables del release.
- Procedimientos de rollback.
- Gestión de excepciones.
- Registro de auditoría.
Los cambios de bajo riesgo pueden avanzar de forma automatizada si cumplen las validaciones del pipeline. Los cambios críticos pueden requerir aprobación adicional, despliegue progresivo o monitorización reforzada.
De este modo, la gobernanza se convierte en un habilitador de confianza.
Modelo de gestión segura de releases DevOps
Fase |
Riesgo principal |
Control recomendado |
|---|---|---|
Commit |
Código vulnerable o inconsistente |
Revisión, SAST y pruebas unitarias |
Build |
Artefacto no reproducible |
Buid automatizado e inmutable |
Dependencias |
Librerías vulnerables |
SCA y políticas de bloqueo |
Contenedores |
Imagen insegura |
Escaneo de imagen y hardening |
Infraestructura |
Configuración incorrecta |
Validación IaC y policy as code |
Preproducción |
Fallos funcionales |
Pruebas de integración y regresión |
Producción |
Degradación del servicio |
Canary, blue-green o rolling |
Post-release |
Incidente no detectado |
Observabilidad, logs y alertas |
Recuperación |
Impacto prolongado |
Rollback o roll-forward |
Buenas prácticas para reducir riesgos
Para consolidar una gestión de releases segura, las organizaciones deberían aplicar una serie de buenas prácticas.
En primer lugar, es importante trabajar con artefactos inmutables. El artefacto que se prueba debe ser el mismo que se despliega en producción. Esto mejora la trazabilidad y reduce inconsistencias.
En segundo lugar, los controles repetibles deben automatizarse. Las validaciones manuales aumentan el riesgo de error y dificultan la escalabilidad del proceso.
También es recomendable separar despliegue y activación mediante feature flags. Esto permite liberar código sin exponer inmediatamente nuevas funcionalidades a todos los usuarios.
Otra buena práctica es definir siempre una estrategia de recuperación antes del despliegue. Todo release debería contar con un plan de rollback o roll-forward previamente validado.
Por último, la mejora continua debe apoyarse en métricas. Cada release debe aportar información sobre la calidad del proceso, la estabilidad del sistema y la eficacia de los controles aplicados.
Conclusión
La gestión de releases es clave para reducir riesgos en despliegues continuos. Se trata de garantizar que cada cambio sea seguro, trazable y recuperable.
Para lograrlo, las organizaciones deben integrar controles en el CI/CD, aplicar estrategias de despliegue progresivo, reforzar la observabilidad y definir mecanismos claros de rollback o roll-forward.
Un modelo DevOps busca desplegar con mayor confianza, menor impacto operativo y mejor capacidad de respuesta ante fallos.