- octubre 14, 2026
- 0 Comments
- By Manuel Morales

Miguel Ángel Tomé
Introducción
La automatización es una pieza clave en los entornos DevOps actuales. Los equipos de desarrollo necesitan validar código, ejecutar pruebas, construir artefactos y desplegar aplicaciones de forma rápida, repetible y segura.
GitHub Actions permite automatizar estos procesos directamente desde los repositorios de GitHub, integrando workflows CI/CD, controles de seguridad y tareas operativas dentro del propio ciclo de desarrollo.
Más que una herramienta de automatización, GitHub Actions actúa como un punto de conexión entre desarrollo, operaciones y seguridad, facilitando entregas más consistentes y controladas.
Qué es GitHub Actions
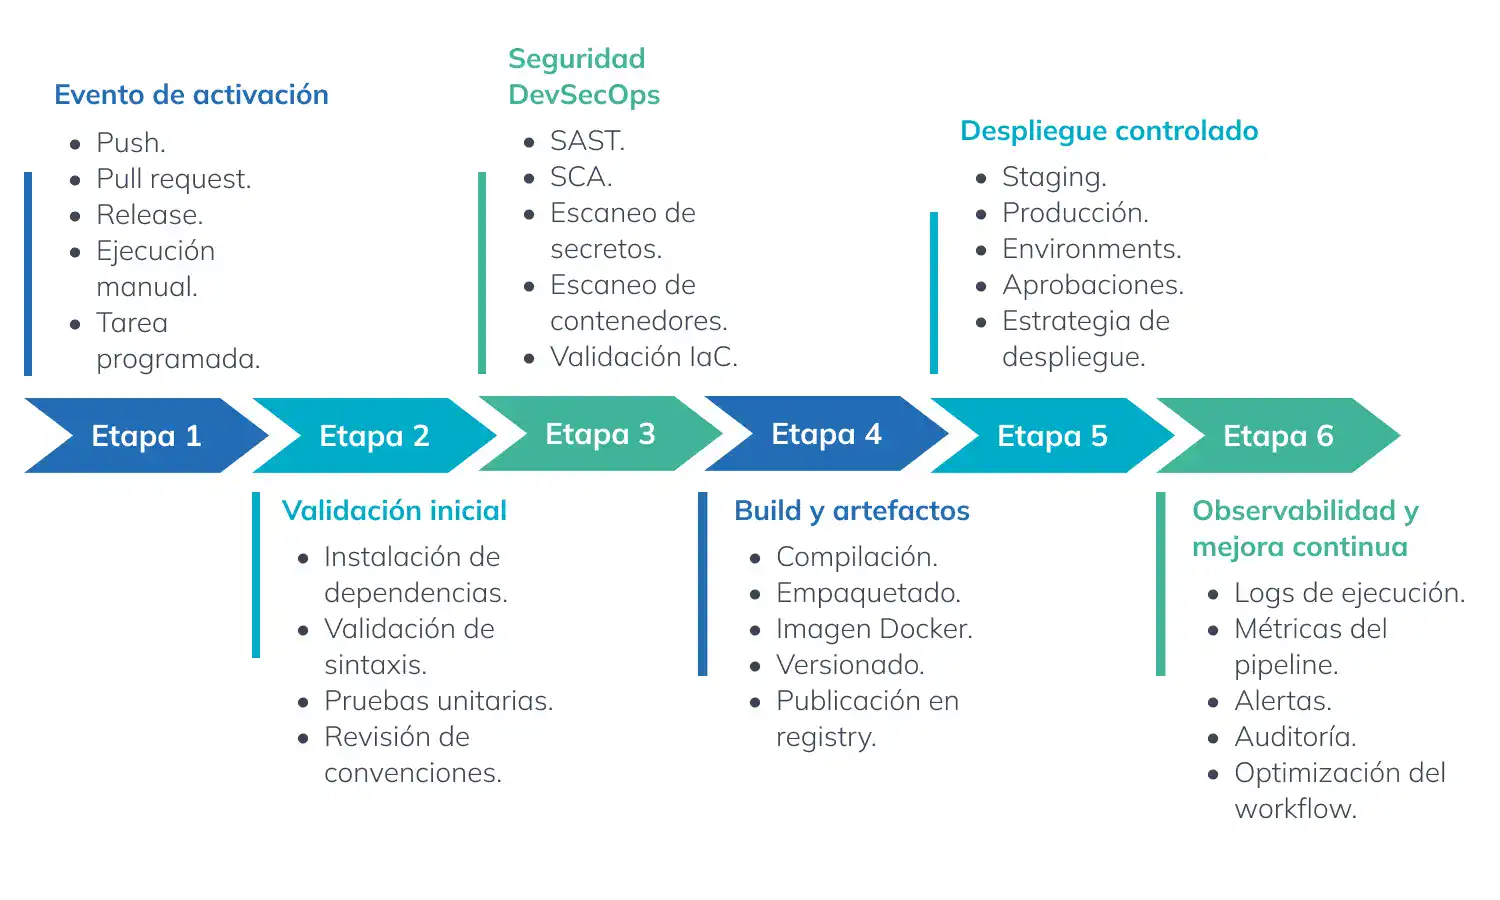
GitHub Actions es una plataforma de automatización integrada en GitHub que permite ejecutar workflows en respuesta a eventos del repositorio. Estos eventos pueden ser un push, una pull request, una release, una ejecución manual o una tarea programada.
Los workflows se definen mediante archivos YAML dentro del directorio .github/workflows/, lo que permite versionarlos junto al código, revisarlos mediante pull requests y mantener trazabilidad sobre los cambios del pipeline.
Con GitHub Actions es posible automatizar tareas como:
- Ejecución de pruebas.
- Análisis de calidad de código.
- Construcción de artefactos.
- Publicación de imágenes Docker.
- Escaneo de vulnerabilidades.
- Despliegues en cloud o Kubernetes.
- Generación de documentación.
- Notificaciones y tareas operativas.
Esta integración directa con el repositorio permite que la automatización forme parte natural del proceso de desarrollo.
Componentes principales
GitHub Actions se estructura en varios elementos clave.
Los workflows son los procesos automatizados definidos en YAML. Cada workflow puede tener uno o varios jobs, que agrupan tareas dentro de un entorno de ejecución.
Los steps son los pasos concretos de cada job. Pueden ejecutar comandos, scripts o acciones reutilizables. Las actions son componentes ya preparados que permiten simplificar tareas comunes, como descargar el código, configurar un entorno, ejecutar pruebas o publicar un artefacto.
Por último, los runners son las máquinas donde se ejecutan los workflows. Pueden ser runners gestionados por GitHub o runners propios de la organización, conocidos como self-hosted runners.
Esta arquitectura permite construir pipelines flexibles, adaptados a distintos lenguajes, frameworks y modelos de despliegue.
GitHub Actions en pipelines CI/CD
Uno de los usos más habituales de GitHub Actions es la automatización de pipelines CI/CD.
En la fase de integración continua, permite validar cada cambio antes de incorporarlo a una rama principal. Esto incluye instalación de dependencias, pruebas unitarias, análisis de código y validación de convenciones.
En la fase de entrega o despliegue continuo, permite construir artefactos, generar imágenes de contenedor, publicarlas en un registry y desplegar la aplicación en diferentes entornos.
Un pipeline típico puede incluir:
- Validación de código en pull request.
- Ejecución de pruebas automatizadas.
- Análisis de calidad y seguridad.
- Build de la aplicación.
- Construcción de imagen Docker.
- Publicación del artefacto.
- Despliegue en staging.
- Despliegue controlado en producción.
El valor principal está en que cada cambio sigue el mismo proceso. Esto reduce errores manuales, mejora la trazabilidad y permite detectar problemas antes de que lleguen a producción.
Automatización más allá del despliegue
Aunque GitHub Actions suele asociarse al CI/CD, también permite automatizar tareas operativas del ciclo de vida del software.
Por ejemplo, puede utilizarse para asignar revisores automáticamente, etiquetar issues, generar changelogs, actualizar documentación, comprobar licencias, cerrar ramas obsoletas o enviar notificaciones a herramientas colaborativas.
En entornos empresariales, esta capacidad ayuda a estandarizar procesos entre equipos. Las tareas repetitivas se automatizan y las políticas internas se aplican de forma más consistente.
Por ejemplo, una organización puede definir workflows que verifiquen si una pull request incluye pruebas, si se ha actualizado la documentación o si se cumplen determinadas reglas de seguridad antes de fusionar cambios.
De esta forma, GitHub Actions no solo automatiza despliegues, sino que también contribuye al gobierno técnico del desarrollo.
DevSecOps con GitHub Actions
En un modelo DevSecOps, la seguridad debe integrarse desde las primeras fases del ciclo de desarrollo. GitHub Actions permite incorporar controles de seguridad directamente en los workflows.
Algunos controles habituales son:
- Análisis estático de código.
- Revisión de dependencias vulnerables.
- Escaneo de secretos.
- Escaneo de imágenes de contenedor.
- Validación de infraestructura como código.
- Comprobación de licencias.
- Generación de SBOM.
Estos controles permiten detectar riesgos antes de que el código llegue a producción. Si se identifica una vulnerabilidad crítica, una dependencia insegura o un secreto expuesto, el workflow puede bloquear la ejecución y evitar que el cambio avance.
Este enfoque refuerza la seguridad sin separar los controles del flujo de trabajo diario del equipo. La seguridad deja de ser una revisión final y pasa a formar parte del pipeline.
Riesgos habituales en GitHub Actions
Aunque GitHub Actions aporta eficiencia, también debe gestionarse correctamente para evitar riesgos.
Uno de los errores más frecuentes es conceder permisos excesivos a los workflows. No todos los procesos necesitan permisos de escritura sobre el repositorio, acceso a paquetes o capacidad para desplegar en producción.
Otro riesgo habitual es utilizar acciones de terceros sin fijar versiones. Referenciar una action mediante una rama como main puede generar cambios inesperados. Es más recomendable utilizar versiones concretas o referencias por commit.
También es importante proteger los secretos. Las credenciales deben almacenarse en mecanismos seguros, limitarse por entorno y evitar su exposición en logs o scripts.
Los self-hosted runners requieren especial atención. Aunque ofrecen mayor control, también amplían la superficie de ataque si no están aislados, actualizados y segmentados correctamente.
Buenas prácticas para workflows seguros
Para aprovechar GitHub Actions de forma segura y mantenible, conviene aplicar varias buenas prácticas.
La primera es definir permisos mínimos para cada workflow. Cada pipeline debe tener únicamente los accesos necesarios para ejecutar su función.
También es recomendable separar workflows por finalidad. Un workflow de validación de pull requests no debería tener los mismos permisos que un workflow de despliegue en producción.
Otra buena práctica es utilizar environments para diferenciar entornos como desarrollo, staging y producción. Esto permite asociar secretos, aprobaciones y reglas específicas a cada entorno.
Además, los workflows deben ser claros, modulares y fáciles de mantener. Un archivo YAML excesivamente complejo dificulta la revisión y aumenta el riesgo de errores.
Otras recomendaciones importantes son:
- Fijar versiones de actions externas.
- Proteger ramas principales.
- Revisar cambios en workflows mediante pull requests.
- Evitar secretos en logs.
- Monitorizar ejecuciones fallidas.
- Documentar workflows críticos.
- Mantener runners actualizados.
- Reutilizar workflows comunes entre proyectos.
Estas prácticas permiten mantener la agilidad sin comprometer la seguridad ni la estabilidad del proceso.
Automatización de workflows con GitHub Actions
Usos de GitHub Actions por fase DevOps
Fase |
Uso de GitHub Actions |
Beneficio |
|---|---|---|
Desarrollo |
Validación en pull requests |
Detección temprana de errores |
Integración continua |
Pruebas y análisis de código |
Mayor calidad del software |
Seguridad |
SAST, SCA y escaneo de secretos |
Reducción de riesgos |
Build |
Generación de artefactos |
Trazabilidad y repetibilidad |
Contenedores |
Build y publicación de imágenes |
Despliegue estandarizado |
Infraestructura |
Validación de IaC |
Control de cambios cloud |
Despliegue |
Deploy en staging o producción |
Entrega continua controlada |
Operación |
Informes, alertas y Mantenimiento |
Mejora continua |
Métricas para evaluar su impacto
Para medir el valor de GitHub Actions, conviene analizar indicadores técnicos y operativos. Algunas métricas útiles son:
- Tiempo medio de ejecución de workflows.
- Porcentaje de builds fallidos.
- Tiempo desde commit hasta validación.
- Frecuencia de despliegue.
- Vulnerabilidades detectadas antes de producción.
- Número de workflows reutilizables.
- Repositorios con controles mínimos.
- Incidencias causadas por errores de pipeline.
Estas métricas permiten identificar cuellos de botella, mejorar la eficiencia del pipeline y reforzar la seguridad del proceso.
Conclusión
GitHub Actions permite automatizar workflows directamente desde el repositorio, integrando pruebas, build, seguridad y despliegue en un mismo flujo de trabajo.
Su valor no está únicamente en acelerar procesos, sino en estandarizar la entrega de software, mejorar la trazabilidad y reforzar el enfoque DevSecOps.
Para aprovecharlo de forma efectiva, las organizaciones deben diseñar workflows seguros, reutilizables y mantenibles, aplicando mínimo privilegio, control de versiones, gestión adecuada de secretos y protección de runners.
En un entorno donde la velocidad debe convivir con la seguridad, GitHub Actions se posiciona como una herramienta clave para avanzar hacia modelos de desarrollo más automatizados y controlados.