- octubre 26, 2026
- 0 Comments
- By Elena

Javier López
Introducción
La evolución del desarrollo de software ha transformado radicalmente la forma en que las organizaciones diseñan, despliegan y operan sus aplicaciones. Hoy en día, las arquitecturas distribuidas y los modelos basados en microservicios han sustituido a los sistemas monolíticos tradicionales, permitiendo mayor flexibilidad, rapidez de desarrollo y capacidad de adaptación al cambio. Sin embargo, esta transformación también ha incrementado significativamente la complejidad operativa.
En este contexto, Kubernetes se ha consolidado como el estándar de facto para la orquestación de contenedores en entornos cloud. Su capacidad para gestionar aplicaciones distribuidas de forma automatizada ha permitido a las organizaciones operar sistemas altamente dinámicos con mayor eficiencia y resiliencia.
Más allá de automatizar despliegues, Kubernetes introduce un modelo declarativo que redefine la gestión de infraestructuras. En lugar de ejecutar comandos manuales, los equipos definen el estado deseado de sus aplicaciones, y el sistema se encarga de mantenerlo de forma continua. Este enfoque reduce errores humanos, mejora la consistencia y simplifica la operación a gran escala.
Cuando se implementa en la nube, Kubernetes adquiere aún más valor estratégico. Su integración con servicios gestionados, capacidades de autoescalado y herramientas avanzadas de observabilidad lo convierten en una plataforma robusta para soportar aplicaciones críticas con altos niveles de disponibilidad, rendimiento y seguridad.
Evolución hacia la orquestación: del monolito al cloud-native
Antes de la adopción de Kubernetes, las aplicaciones se desarrollaban y desplegaban principalmente bajo arquitecturas monolíticas. En este modelo, todos los componentes de una aplicación estaban estrechamente acoplados y se ejecutaban en un único entorno.
Este enfoque presentaba múltiples limitaciones:
- Escalabilidad rígida y costosa
- Dificultad para actualizar componentes individuales
- Alto riesgo en despliegues
- Baja tolerancia a fallos
La virtualización introdujo mejoras al permitir ejecutar múltiples aplicaciones en máquinas virtuales independientes. Sin embargo, seguía existiendo una falta de flexibilidad para escalar y gestionar aplicaciones complejas.
La llegada de la contenerización marcó un punto de inflexión. Tecnologías como Docker permitieron empaquetar aplicaciones junto con sus dependencias, garantizando portabilidad entre entornos. Esto facilitó la adopción de microservicios, donde cada componente puede desarrollarse, desplegarse y escalarse de forma independiente.
No obstante, a medida que el número de contenedores crece, surgen nuevos desafíos:
- Coordinación entre servicios
- Gestión de redes y comunicación
- Balanceo de carga
- Recuperación ante fallos
- Escalado dinámico
Kubernetes emerge como la solución a estos problemas, proporcionando una capa de abstracción que automatiza la gestión de contenedores y habilita la transición hacia arquitecturas cloud-native.
Arquitectura de Kubernetes: una visión técnica
Kubernetes está diseñado como un sistema distribuido compuesto por múltiples componentes que trabajan de forma coordinada para mantener el estado deseado del sistema.
Control Plane
El plano de control es el núcleo del sistema y se encarga de gestionar el estado global del clúster.
Componentes clave:
- API Server: Punto de entrada para todas las operaciones. Expone la API de Kubernetes.
- Scheduler: Asigna pods a nodos en función de recursos disponibles y restricciones.
- Controller Manager: Ejecuta controladores que aseguran que el estado actual coincida con el deseado.
- etcd: Base de datos distribuida que almacena toda la configuración y estado del clúster.
Worker Nodes
Los nodos de trabajo son responsables de ejecutar las cargas de aplicación.
Componentes principales:
- Kubelet: Agente que gestiona los contenedores en cada nodo.
- Container Runtime: Motor que ejecuta los contenedores (como containerd).
- Kube-proxy: Gestiona la conectividad de red y el enrutamiento del tráfico.
Esta arquitectura distribuida permite alta disponibilidad, tolerancia a fallos y escalabilidad horizontal.
Conceptos fundamentales en Kubernetes
Para comprender Kubernetes, es esencial familiarizarse con sus objetos básicos:
- Pod: Unidad mínima de despliegue que agrupa uno o varios contenedores.
- Deployment: Define cómo se despliega y actualiza una aplicación.
- Service: Proporciona acceso estable a los pods.
- Namespace: Permite segmentar recursos dentro del clúster.
- ConfigMap y Secrets: Gestionan configuración y datos sensibles de forma desacoplada.
Estos elementos permiten modelar aplicaciones complejas de forma estructurada y flexible.
Kubernetes en cloud: ventajas estratégicas
La adopción de Kubernetes en entornos cloud ofrece ventajas significativas frente a infraestructuras tradicionales.
Elasticidad y autoescalado
Kubernetes permite escalar automáticamente aplicaciones según la demanda, optimizando el uso de recursos y reduciendo costes.
Alta disponibilidad
Los clústeres distribuidos garantizan continuidad del servicio incluso ante fallos de nodos o zonas.
Integración con servicios gestionados
Bases de datos, almacenamiento y redes pueden consumirse como servicios, reduciendo la carga operativa.
Optimización de costes
El uso eficiente de recursos evita sobreaprovisionamiento y mejora la rentabilidad de la infraestructura.
Orquestación inteligente: capacidades avanzadas
Kubernetes introduce inteligencia operativa.
Self-healing
El sistema es capaz de:
- Reiniciar contenedores fallidos
- Reemplazar pods defectuosos
- Reprogramar cargas en nodos saludables
Escalado automático
Incluye múltiples mecanismos:
- Horizontal Pod Autoscaler (HPA): Escala pods según métricas.
- Vertical Pod Autoscaler (VPA): Ajusta recursos asignados.
- Cluster Autoscaler: Escala la infraestructura.
Despliegues avanzados
Permite estrategias sofisticadas como:
- Rolling updates
- Canary deployments
- Blue/Green deployments
Estas capacidades reducen riesgos y mejoran la experiencia del usuario final.
Networking en Kubernetes
La red es uno de los aspectos más complejos de Kubernetes.
Características clave:
- Cada pod tiene su propia dirección IP
- Comunicación directa entre pods sin NAT
- Uso de servicios para balanceo de carga
- Integración con controladores de ingreso (Ingress)
Este modelo permite una comunicación eficiente y flexible entre componentes.
Seguridad en Kubernetes
La seguridad debe abordarse de forma integral.
Control de acceso
- RBAC (Role-Based Access Control)
- Autenticación y autorización granular
Seguridad en contenedores
- Uso de imágenes seguras
- Escaneo de vulnerabilidades
- Políticas de ejecución
Seguridad de red
- Network Policies
- Segmentación de tráfico
- Control de comunicaciones
Un enfoque “security by design” es clave para entornos productivos.
Observabilidad: métricas, logs y trazabilidad
La operación eficiente de Kubernetes requiere visibilidad completa.
Componentes clave:
- Métricas: CPU, memoria, latencia
- Logs: Centralización y análisis
- Tracing: Seguimiento de solicitudes
La observabilidad permite detectar problemas, optimizar rendimiento y mejorar la experiencia del usuario.
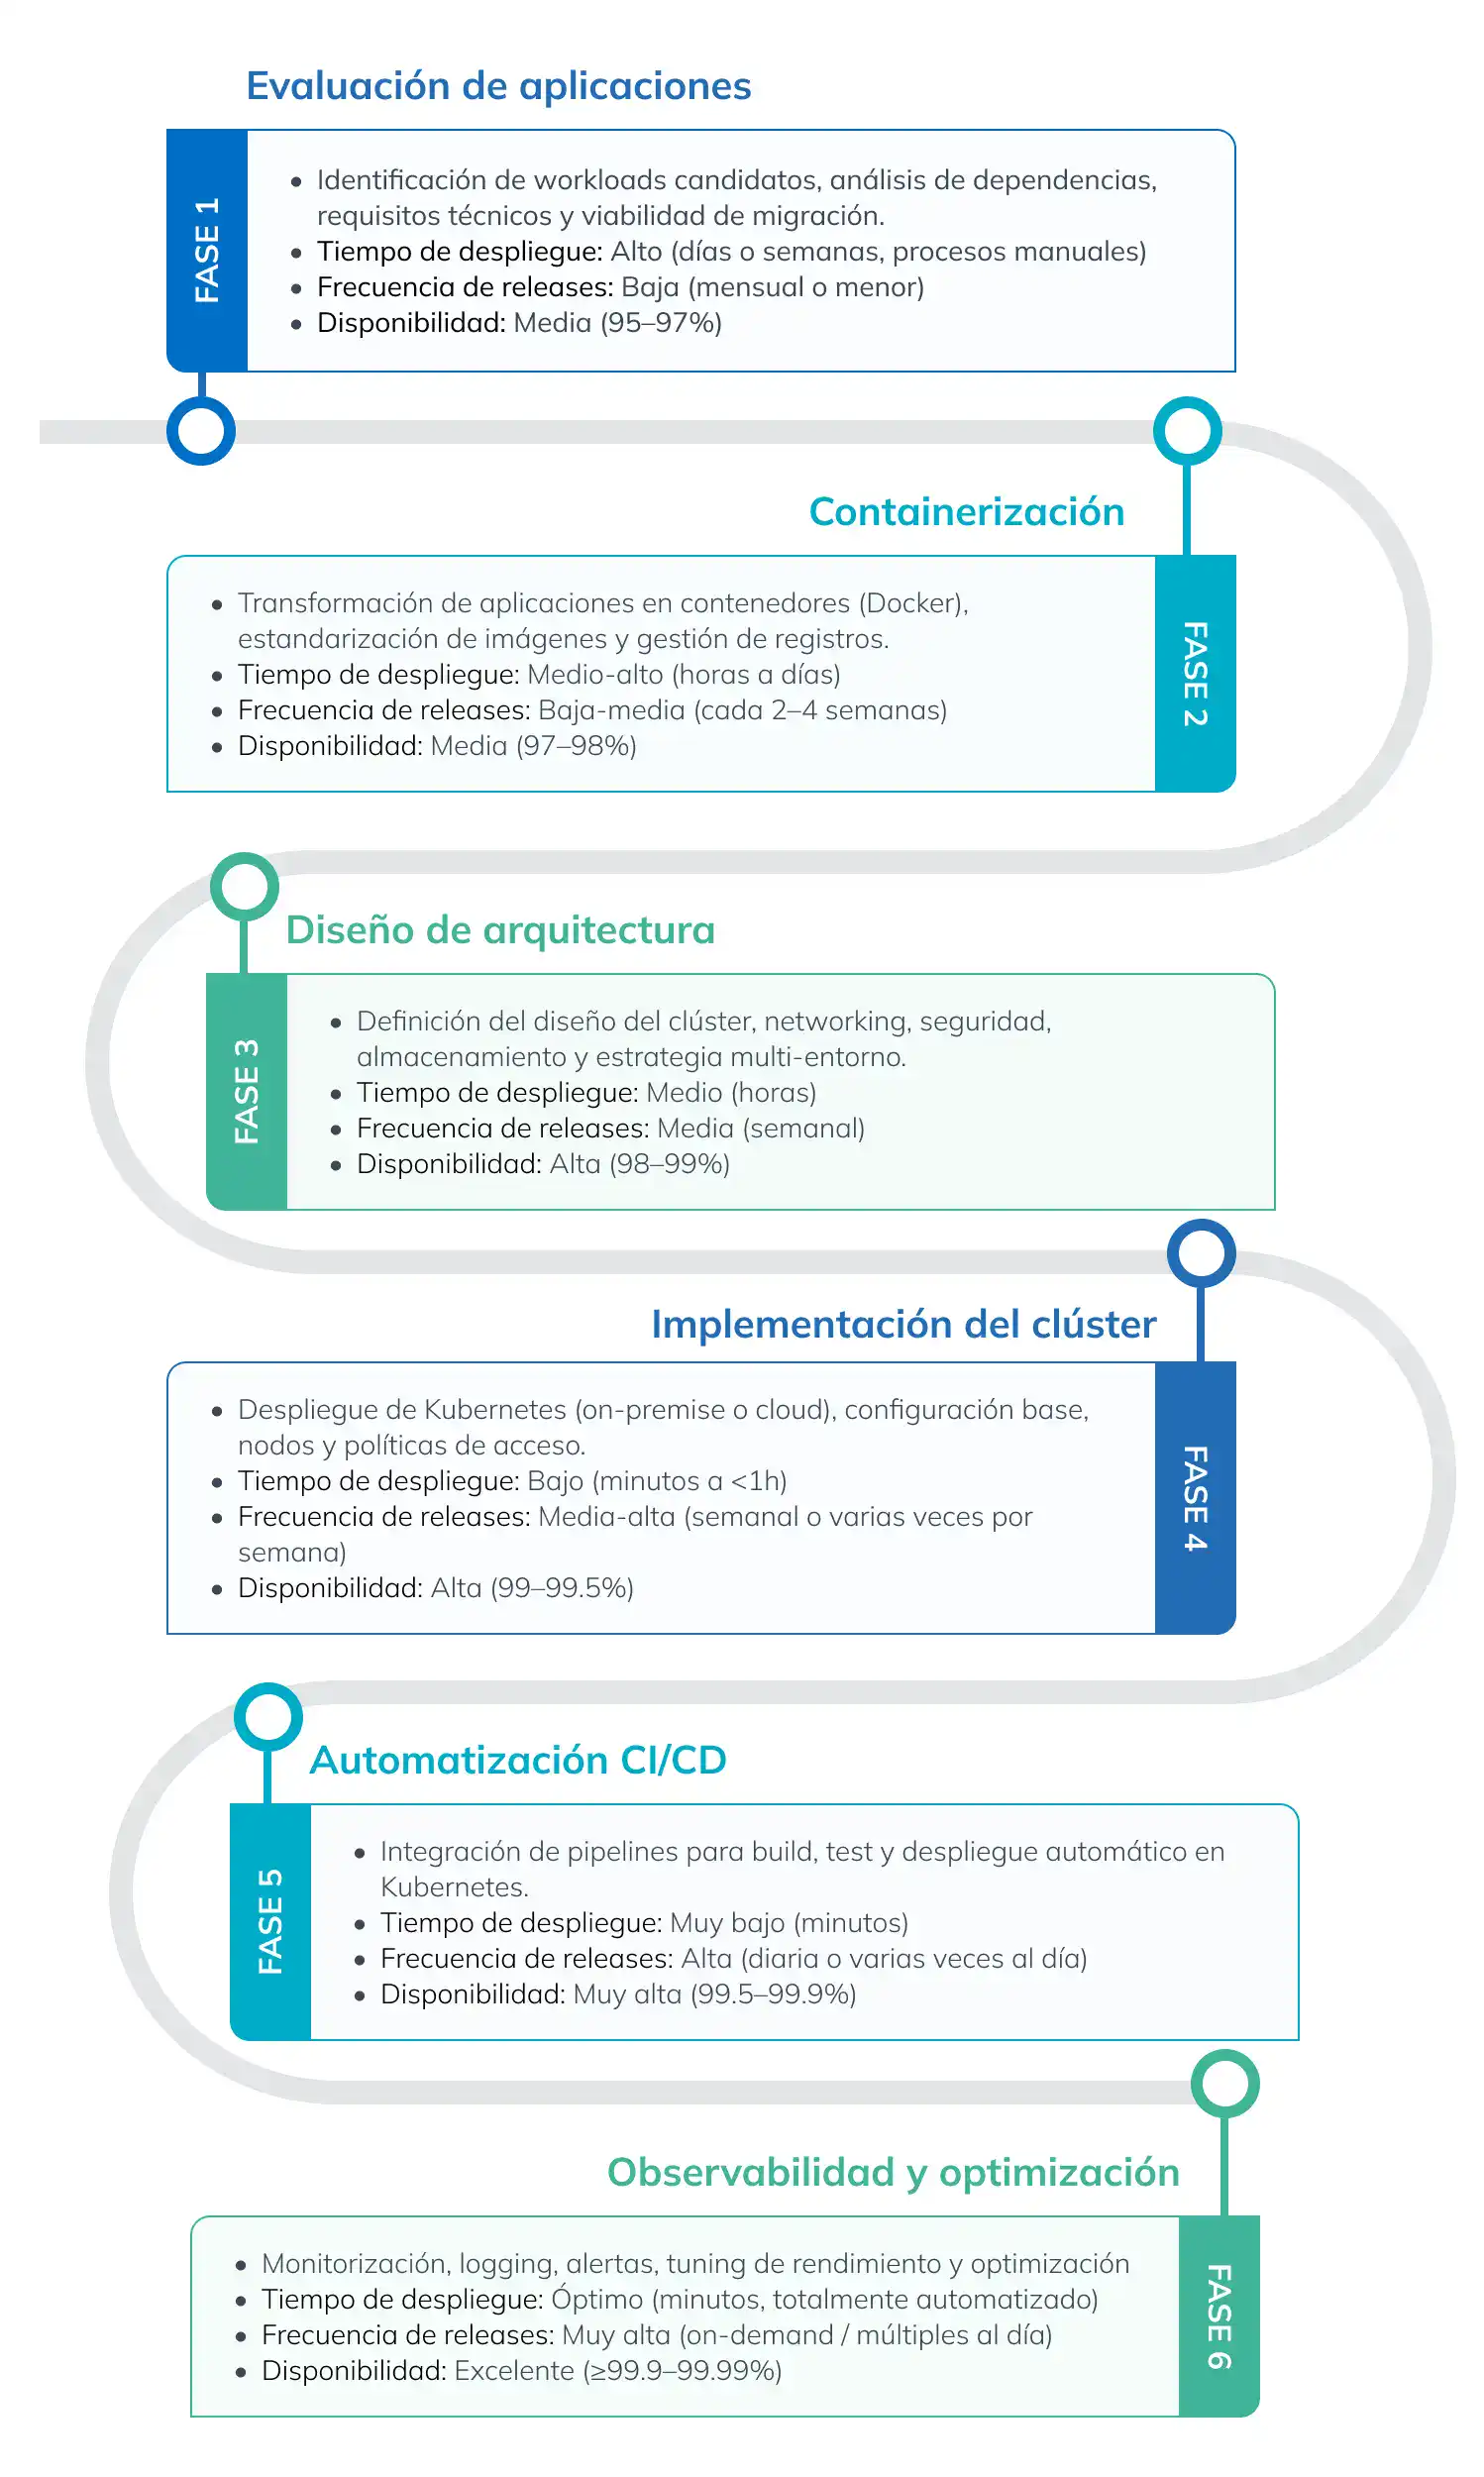
Roadmap de adopción de Kubernetes
Casos de uso reales
E-commerce
Gestión eficiente de picos de tráfico durante campañas y eventos.
SaaS
Arquitecturas multi-tenant altamente escalables y resilientes.
Plataformas de datos
Procesamiento distribuido de grandes volúmenes de información.
Retos en la adopción
A pesar de sus ventajas, Kubernetes presenta desafíos:
- Complejidad operativa
- Necesidad de talento especializado
- Gestión de costes
- Observabilidad distribuida
Superar estos retos requiere una estrategia sólida y herramientas adecuadas.
Mejores prácticas
Para una adopción exitosa:
- Uso de infraestructura como código (IaC)
- Automatización completa de despliegues
- Monitorización continua
- Seguridad desde el diseño
Estas prácticas garantizan estabilidad y escalabilidad.
Futuro de Kubernetes
El ecosistema Kubernetes continúa evolucionando:
- Serverless Kubernetes: Abstracción total de la infraestructura
- Edge computing: Procesamiento cercano al usuario
- AI-driven operations: Automatización inteligente basada en datos
- Plataformas internas (IDP): Experiencia optimizada para desarrolladores
Estas tendencias apuntan hacia una mayor automatización y simplificación operativa.
Conclusión
Kubernetes se ha convertido en un componente esencial en las estrategias cloud modernas. Su capacidad para orquestar contenedores de forma inteligente permite gestionar aplicaciones complejas con altos niveles de eficiencia, resiliencia y escalabilidad.
Sin embargo, su adopción requiere inversión en talento, una estrategia clara y un enfoque continuo en la optimización. Las organizaciones que logren dominar Kubernetes estarán mejor preparadas para afrontar los desafíos de la transformación digital y competir en un entorno tecnológico cada vez más exigente.