- noviembre 10, 2026
- 0 Comments
- By Elena

Javier López
Introducción
La red corporativa constituye el eje vertebrador de la actividad digital de cualquier organización. Sobre ella se soportan aplicaciones críticas, comunicaciones internas y externas, acceso a datos sensibles y operaciones de negocio esenciales. En consecuencia, su seguridad es un elemento estratégico directamente vinculado a la continuidad operativa, la reputación corporativa y el cumplimiento normativo.
En los últimos años, la evolución del entorno tecnológico ha transformado profundamente la naturaleza de las redes empresariales. La adopción de arquitecturas híbridas, la proliferación de dispositivos conectados, el crecimiento del trabajo remoto y la migración a entornos cloud han incrementado la complejidad y, con ello, la superficie de ataque. Este nuevo contexto ha obligado a replantear los modelos tradicionales de seguridad, pasando de enfoques perimetrales a estrategias más dinámicas, distribuidas y basadas en identidad.
El presente artículo aborda de forma exhaustiva las estrategias fundamentales para proteger la infraestructura de red empresarial, analizando los principales riesgos, las arquitecturas de defensa más eficaces, las tecnologías clave y las tendencias que están redefiniendo la seguridad en este ámbito.
La red como superficie crítica de ataque
Las redes empresariales son un objetivo prioritario para los atacantes debido a su papel como canal de acceso a múltiples activos. A través de ellas es posible interceptar comunicaciones, comprometer sistemas, escalar privilegios y propagar amenazas.
Entre los principales vectores de ataque asociados a la red destacan:
- Intercepción de tráfico (Man-in-the-Middle)
- Explotación de servicios expuestos
- Movimiento lateral tras compromiso inicial
- Ataques de denegación de servicio (DDoS)
- Propagación de malware dentro de la red
Estos vectores se ven amplificados en entornos donde la segmentación es insuficiente, los controles de acceso son laxos o la visibilidad del tráfico es limitada.
En la práctica, la mayoría de los ataques avanzados no comienzan en la red, pero terminan explotándola como vector de expansión. Una vez comprometido un punto inicial, la red se convierte en el principal medio para escalar privilegios y acceder a activos críticos.
Evolución del modelo de seguridad: del perímetro al Zero Trust
Tradicionalmente, la seguridad en redes se ha basado en un modelo perimetral, en el que se asumía que todo lo que se encontraba dentro de la red corporativa era confiable. Este enfoque, sustentado principalmente en firewalls y sistemas de filtrado, ha demostrado ser insuficiente en entornos modernos.
El modelo Zero Trust introduce un cambio de paradigma: ningún usuario o dispositivo debe ser considerado confiable por defecto, independientemente de su ubicación. Este enfoque implica la verificación continua de identidades, el control granular de accesos y la monitorización constante de la actividad.
La adopción de Zero Trust permite:
- Reducir el riesgo de movimiento lateral
- Mejorar la visibilidad de la red
- Adaptar la seguridad a entornos distribuidos
- Integrar controles basados en identidad
Zero Trust debe entenderse como un modelo operativo que redefine cómo se diseñan las arquitecturas de seguridad, trasladando el foco desde la red hacia la identidad y el contexto de acceso.
Segmentación de red y microsegmentación
La falta de visibilidad sigue siendo una de las principales debilidades en muchas organizaciones. Sin capacidad de monitorización efectiva, la detección de amenazas se retrasa, incrementando el impacto del incidente.
La segmentación de red es una de las estrategias más eficaces para limitar el impacto de un incidente de seguridad. Consiste en dividir la red en zonas independientes, controlando el tráfico entre ellas.
En entornos avanzados, la microsegmentación lleva este concepto a un nivel más granular, permitiendo definir políticas de acceso específicas entre cargas de trabajo, aplicaciones o incluso procesos.
Este enfoque ofrece múltiples ventajas:
- Contención de amenazas dentro de segmentos específicos
- Reducción de la superficie de ataque
- Mayor control sobre flujos de tráfico
- Mejora en la detección de anomalías
La implementación de segmentación requiere una planificación detallada, basada en la clasificación de activos y en la comprensión de los flujos de comunicación dentro de la organización.
Control de acceso a la red y gestión de identidades
El control de acceso a la red (NAC) se ha convertido en un componente esencial en la seguridad moderna. Este mecanismo permite determinar qué dispositivos pueden conectarse a la red y bajo qué condiciones.
La integración con sistemas de gestión de identidades (IAM) permite aplicar políticas basadas en atributos como el rol del usuario, el estado del dispositivo o la ubicación.
Entre los controles más relevantes se encuentran:
- Autenticación multifactor (MFA)
- Verificación de cumplimiento del dispositivo
- Políticas de acceso dinámicas
- Control de acceso basado en roles
Este enfoque refuerza la seguridad al garantizar que únicamente usuarios y dispositivos autorizados puedan acceder a recursos críticos.
Monitorización y visibilidad del tráfico de red
La visibilidad es un elemento fundamental en la seguridad de redes. Sin una monitorización adecuada, resulta imposible detectar comportamientos anómalos o responder de manera eficaz a incidentes.
Las organizaciones deben implementar soluciones que permitan analizar el tráfico en tiempo real, identificar patrones sospechosos y correlacionar eventos.
Entre las tecnologías clave destacan:
- Sistemas de detección y prevención de intrusiones (IDS/IPS)
- Network Detection and Response (NDR)
- SIEM para correlación de eventos
- Análisis de comportamiento (UEBA)
La combinación de estas herramientas permite construir una capacidad de detección avanzada, capaz de identificar tanto amenazas conocidas como comportamientos anómalos.
Protección de redes en entornos cloud e híbridos
La transición hacia entornos cloud ha redefinido la arquitectura de red. Las organizaciones deben proteger infraestructuras distribuidas que abarcan múltiples entornos, incluyendo centros de datos tradicionales, nubes públicas y privadas.
Este escenario introduce desafíos como:
- Falta de control directo sobre la infraestructura
- Complejidad en la gestión de configuraciones
- Integración de múltiples proveedores
- Necesidad de visibilidad unificada
Para abordar estos retos, se adoptan estrategias como:
- Seguridad basada en identidad
- Implementación de firewalls de nueva generación
- Segmentación en entornos cloud
- Monitorización centralizada
El modelo SASE (Secure Access Service Edge) emerge como una solución que integra conectividad y seguridad en un único framework, facilitando la protección de entornos distribuidos.
Criptografía en la seguridad de redes
El cifrado de las comunicaciones es un componente esencial para proteger la información en tránsito. Protocolos como TLS permiten garantizar la confidencialidad e integridad de los datos.
En entornos empresariales, la criptografía se aplica en múltiples niveles:
- VPNs para acceso remoto seguro
- Cifrado de comunicaciones internas
- Protección de APIs y servicios web
- Seguridad en aplicaciones cloud
No obstante, el uso de cifrado también plantea desafíos, como la necesidad de inspección de tráfico cifrado para detectar amenazas ocultas.
Gestión de vulnerabilidades en la red
La identificación y mitigación de vulnerabilidades es un proceso continuo que permite reducir la exposición a ataques.
Este proceso incluye:
- Escaneo periódico de la red
- Evaluación de configuraciones
- Aplicación de parches de seguridad
- Priorización de riesgos
La gestión de vulnerabilidades debe integrarse con otras capacidades de seguridad, como la monitorización y la respuesta a incidentes, para garantizar una protección efectiva.
Automatización y orquestación de la seguridad
La complejidad de las redes modernas hace inviable la gestión manual de todos los eventos de seguridad. La automatización permite mejorar la eficiencia y reducir el tiempo de respuesta ante incidentes.
Las plataformas de orquestación (SOAR) permiten:
- Automatizar la respuesta a alertas
- Integrar múltiples herramientas de seguridad
- Estandarizar procesos
- Reducir errores humanos
Este enfoque es especialmente relevante en centros de operaciones de seguridad (SOC), donde la rapidez y precisión en la respuesta son críticas.
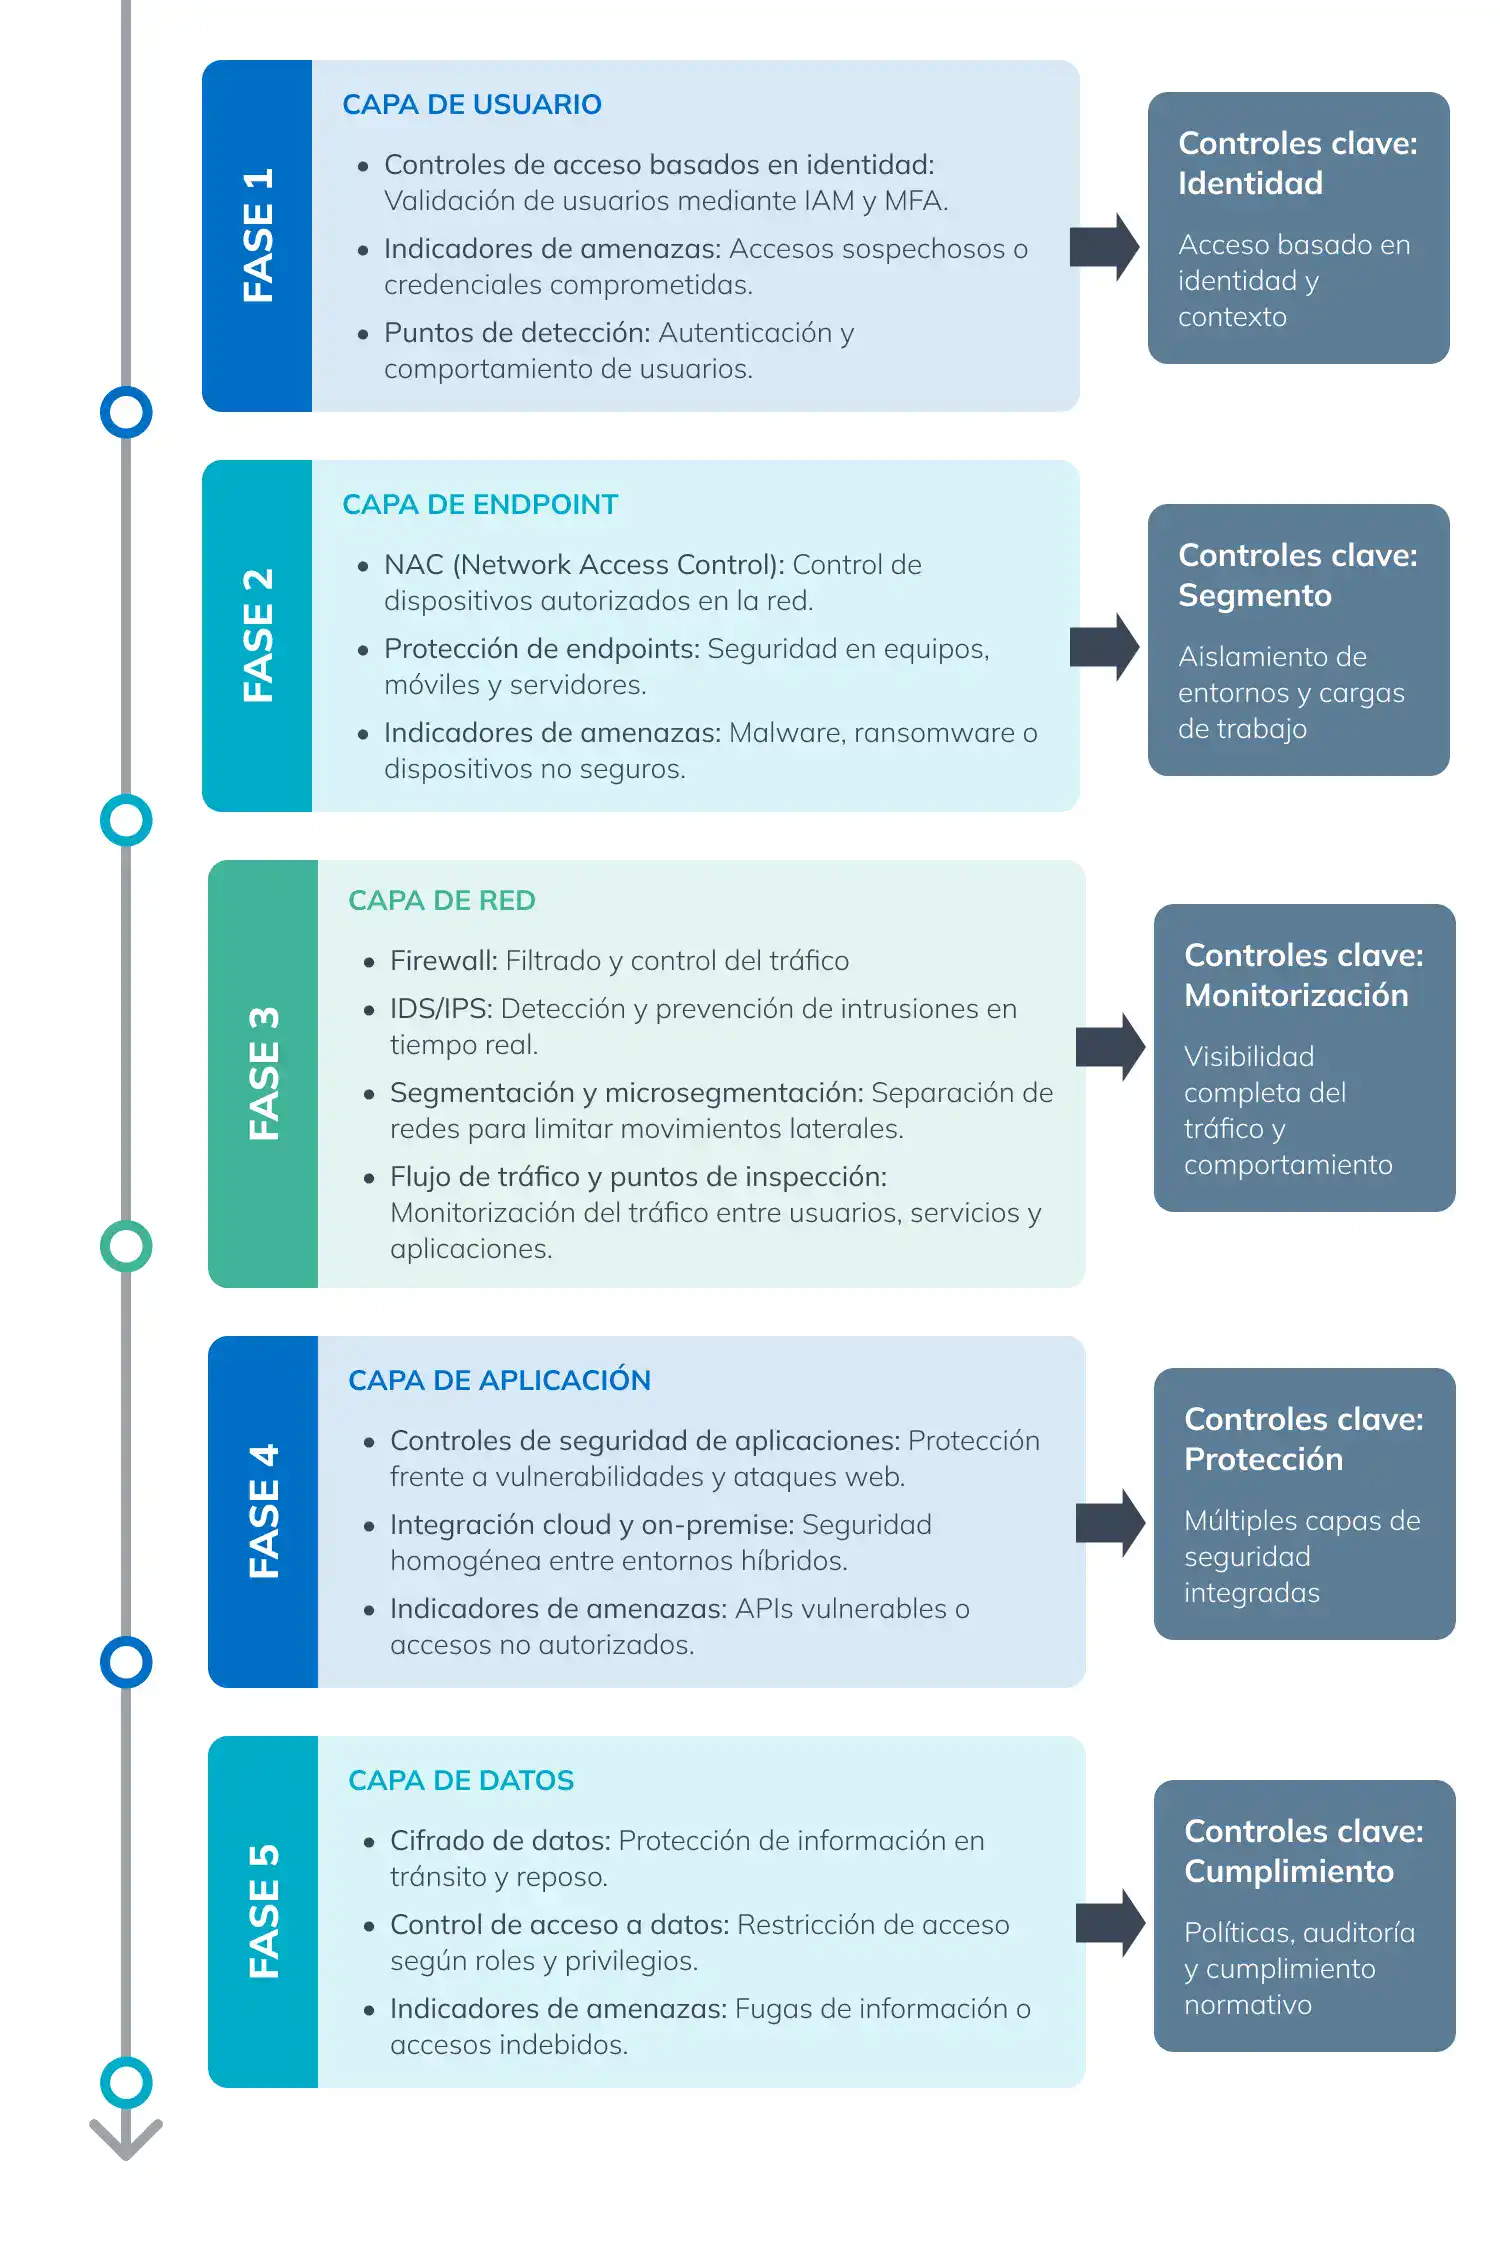
Arquitectura integral de seguridad en redes empresariales
Buenas prácticas para una estrategia de seguridad eficaz
La protección de la red empresarial requiere un enfoque integral que combine tecnología, procesos y personas. Algunas de las prácticas más relevantes incluyen:
- Diseñar la seguridad desde la arquitectura (Security by Design)
- Implementar segmentación y control de accesos
- Monitorizar de forma continua la actividad de red
- Aplicar principios de Zero Trust
- Realizar auditorías y pruebas de penetración
- Formar a los equipos técnicos y usuarios
Estas prácticas permiten construir una postura de seguridad robusta y adaptable a nuevas amenazas.
Tendencias futuras en seguridad de redes
El panorama de la seguridad en redes continuará evolucionando impulsado por nuevas tecnologías y modelos operativos.
Entre las principales tendencias destacan:
- Integración de inteligencia artificial en detección de amenazas
- Expansión del modelo Zero Trust
- Consolidación de SASE como estándar
- Seguridad en entornos IoT y OT
- Automatización avanzada de la respuesta
Estas tendencias reflejan la necesidad de adoptar enfoques más dinámicos y adaptativos, capaces de responder a un entorno de amenazas en constante cambio.
Conclusión
La seguridad en redes es un elemento crítico en la protección de la infraestructura digital empresarial. En un contexto marcado por la complejidad y la evolución constante de las amenazas, las organizaciones deben adoptar estrategias integrales que combinen múltiples capas de defensa.
La implementación de arquitecturas seguras, la segmentación de la red, el control de accesos, la monitorización continua y la automatización de la respuesta permiten construir entornos resilientes, capaces de proteger los activos críticos y garantizar la continuidad del negocio.
La seguridad en redes debe considerarse un proceso continuo de adaptación y mejora, alineado con la evolución tecnológica y las nuevas amenazas del entorno digital.